Middleware Django Avancé en 2026 : Middleware Personnalisé, Logging et Questions d'Entretien
Guide complet sur les middleware Django avancés en 2026. Création de middleware personnalisés, logging structuré, gestion des erreurs et questions d'entretien technique pour développeurs Python.
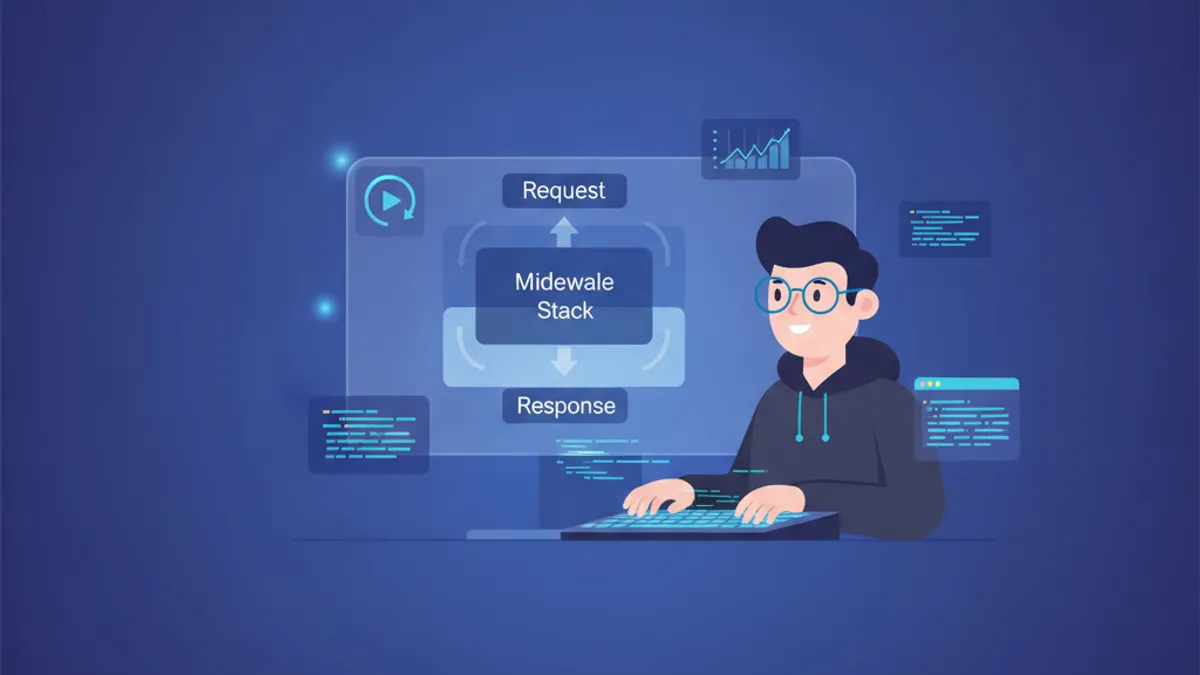
Le système de middleware constitue l'une des architectures les plus puissantes de Django, permettant d'intercepter et de traiter chaque requête et réponse HTTP traversant l'application. En 2026, avec Django 6.0 et les améliorations apportées au système asynchrone, la maîtrise des middleware devient essentielle pour tout développeur backend sérieux. Cet article explore la création de middleware personnalisés, les stratégies de logging avancées et les questions fréquemment posées lors des entretiens techniques.
Chaque middleware Django fonctionne comme une couche dans un oignon : les requêtes traversent les middleware de l'extérieur vers l'intérieur (de haut en bas dans MIDDLEWARE), tandis que les réponses suivent le chemin inverse. Cette architecture permet d'ajouter des fonctionnalités transversales comme l'authentification, le logging ou la gestion du cache sans modifier le code des vues.
Architecture des Middleware Django : Fonctionnement Interne
Le système de middleware de Django repose sur le pattern de chaîne de responsabilité. Chaque middleware reçoit soit une requête entrante, soit une réponse sortante, et peut choisir de la traiter, de la modifier ou de la passer au middleware suivant. La configuration s'effectue dans le fichier settings.py via la liste MIDDLEWARE.
# settings.py
MIDDLEWARE = [
    'django.middleware.security.SecurityMiddleware',
    'django.contrib.sessions.middleware.SessionMiddleware',
    'django.middleware.common.CommonMiddleware',
    'django.middleware.csrf.CsrfViewMiddleware',
    'django.contrib.auth.middleware.AuthenticationMiddleware',
    'django.contrib.messages.middleware.MessageMiddleware',
    'django.middleware.clickjacking.XFrameOptionsMiddleware',
    # Middleware personnalisés
    'myapp.middleware.RequestLoggingMiddleware',
    'myapp.middleware.RateLimitMiddleware',
]
L'ordre des middleware est crucial. SecurityMiddleware doit figurer en premier pour ajouter les en-têtes de sécurité, tandis que SessionMiddleware doit précéder AuthenticationMiddleware car l'authentification dépend des sessions. Un positionnement incorrect peut entraîner des comportements imprévisibles ou des failles de sécurité.
Création de Middleware Personnalisé : Syntaxe Moderne
Django supporte deux styles de middleware : la syntaxe basée sur les classes (recommandée depuis Django 2.0) et l'ancienne syntaxe basée sur les hooks. La syntaxe moderne utilise une classe callable avec une méthode call qui encapsule le traitement.
# myapp/middleware.py
import time
import logging

logger = logging.getLogger(__name__)

class RequestTimingMiddleware:
    """Middleware mesurant le temps de traitement de chaque requête."""

    def __init__(self, get_response):
        self.get_response = get_response
        # Configuration unique au démarrage du serveur

    def __call__(self, request):
        # Code exécuté AVANT la vue (requête entrante)
        start_time = time.perf_counter()

        # Appel du middleware suivant ou de la vue
        response = self.get_response(request)

        # Code exécuté APRÈS la vue (réponse sortante)
        duration = time.perf_counter() - start_time
        response['X-Request-Duration'] = f'{duration:.4f}s'

        logger.info(
            'Request processed',
            extra={
                'path': request.path,
                'method': request.method,
                'duration_ms': duration * 1000,
                'status_code': response.status_code,
            }
        )

        return response
Cette structure garantit que le code avant get_response() s'exécute pendant la phase de requête, tandis que le code après s'exécute pendant la phase de réponse. Le paramètre get_response représente le prochain élément dans la chaîne, qu'il s'agisse d'un autre middleware ou de la vue finale.
Middleware Asynchrone avec Django 6.0
Django 6.0 renforce le support natif des middleware asynchrones, permettant des opérations non-bloquantes comme les appels à des services externes ou les requêtes de base de données asynchrones.
# myapp/middleware.py
import asyncio
from asgiref.sync import iscoroutinefunction

class AsyncAuthorizationMiddleware:
    """Middleware asynchrone vérifiant les permissions externes."""

    async_capable = True
    sync_capable = False

    def __init__(self, get_response):
        self.get_response = get_response
        if iscoroutinefunction(self.get_response):
            self._is_coroutine = asyncio.coroutines._is_coroutine

    async def __call__(self, request):
        # Vérification asynchrone des permissions
        if hasattr(request, 'user') and request.user.is_authenticated:
            permissions = await self.fetch_external_permissions(
                request.user.id
            )
            request.user_permissions = permissions

        response = await self.get_response(request)
        return response

    async def fetch_external_permissions(self, user_id: int) -> list:
        """Appel asynchrone à un service de permissions externe."""
        # Simulation d'un appel API externe
        await asyncio.sleep(0.01)  # Remplacer par httpx ou aiohttp
        return ['read', 'write', 'delete']
Les attributs async_capable et sync_capable indiquent à Django les modes supportés par le middleware. Un middleware marqué sync_capable=False ne sera utilisé que dans un contexte ASGI avec un serveur comme Uvicorn ou Daphne.
Logging Structuré avec structlog et JSON
Le logging traditionnel de Django produit des messages textuels difficiles à parser par les systèmes de monitoring modernes. L'adoption du logging structuré en JSON facilite l'intégration avec des outils comme Elasticsearch, Datadog ou Grafana Loki.
# settings.py
import structlog

LOGGING = {
    'version': 1,
    'disable_existing_loggers': False,
    'formatters': {
        'json': {
            '()': structlog.stdlib.ProcessorFormatter,
            'processor': structlog.processors.JSONRenderer(),
        },
    },
    'handlers': {
        'console': {
            'class': 'logging.StreamHandler',
            'formatter': 'json',
        },
    },
    'loggers': {
        '': {
            'handlers': ['console'],
            'level': 'INFO',
        },
        'django.request': {
            'handlers': ['console'],
            'level': 'INFO',
            'propagate': False,
        },
    },
}

structlog.configure(
    processors=[
        structlog.stdlib.filter_by_level,
        structlog.stdlib.add_logger_name,
        structlog.stdlib.add_log_level,
        structlog.processors.TimeStamper(fmt='iso'),
        structlog.processors.StackInfoRenderer(),
        structlog.processors.format_exc_info,
        structlog.processors.UnicodeDecoder(),
        structlog.stdlib.ProcessorFormatter.wrap_for_formatter,
    ],
    context_class=dict,
    logger_factory=structlog.stdlib.LoggerFactory(),
    cache_logger_on_first_use=True,
)
Cette configuration produit des logs JSON contenant automatiquement le timestamp, le niveau de log et les métadonnées structurées, facilitant les requêtes et les alertes dans les plateformes de monitoring.
Middleware de Logging des Requêtes avec Correlation ID
Pour tracer une requête à travers plusieurs services dans une architecture microservices, l'utilisation d'un correlation ID (ou request ID) est indispensable. Ce middleware génère ou propage un identifiant unique pour chaque requête.
# myapp/middleware.py
import uuid
import structlog
from django.http import HttpRequest, HttpResponse

logger = structlog.get_logger(__name__)

class CorrelationIdMiddleware:
    """Ajoute un correlation ID à chaque requête pour le tracing distribué."""

    HEADER_NAME = 'X-Correlation-ID'

    def __init__(self, get_response):
        self.get_response = get_response

    def __call__(self, request: HttpRequest) -> HttpResponse:
        # Récupérer ou générer le correlation ID
        correlation_id = request.headers.get(
            self.HEADER_NAME,
            str(uuid.uuid4())
        )

        # Attacher à la requête pour utilisation dans les vues
        request.correlation_id = correlation_id

        # Configurer structlog avec le contexte
        structlog.contextvars.clear_contextvars()
        structlog.contextvars.bind_contextvars(
            correlation_id=correlation_id,
            path=request.path,
            method=request.method,
        )

        logger.info('request_started')

        response = self.get_response(request)

        # Propager le correlation ID dans la réponse
        response[self.HEADER_NAME] = correlation_id

        logger.info(
            'request_completed',
            status_code=response.status_code,
        )

        return response
Ce pattern permet de corréler les logs entre un frontend, une API Django, des workers Celery et des services externes, facilitant considérablement le débogage en production.
Middleware de Rate Limiting avec Redis
La limitation du débit (rate limiting) protège l'API contre les abus et les attaques par déni de service. Cette implémentation utilise Redis pour un comptage distribué compatible avec les déploiements multi-instances.
# myapp/middleware.py
import redis
from django.http import JsonResponse
from django.conf import settings

class RateLimitMiddleware:
    """Limite le nombre de requêtes par IP ou utilisateur."""

    def __init__(self, get_response):
        self.get_response = get_response
        self.redis = redis.Redis.from_url(settings.REDIS_URL)
        self.rate_limit = 100  # Requêtes par fenêtre
        self.window_seconds = 60  # Fenêtre glissante

    def __call__(self, request):
        client_id = self.get_client_identifier(request)
        key = f'ratelimit:{client_id}'

        # Incrémenter le compteur avec expiration
        pipe = self.redis.pipeline()
        pipe.incr(key)
        pipe.expire(key, self.window_seconds)
        count, _ = pipe.execute()

        if count > self.rate_limit:
            return JsonResponse(
                {
                    'error': 'Rate limit exceeded',
                    'retry_after': self.window_seconds,
                },
                status=429,
            )

        response = self.get_response(request)

        # Ajouter les en-têtes de rate limiting
        response['X-RateLimit-Limit'] = str(self.rate_limit)
        response['X-RateLimit-Remaining'] = str(
            max(0, self.rate_limit - count)
        )

        return response

    def get_client_identifier(self, request) -> str:
        """Identifie le client par utilisateur authentifié ou IP."""
        if hasattr(request, 'user') and request.user.is_authenticated:
            return f'user:{request.user.id}'

        x_forwarded_for = request.META.get('HTTP_X_FORWARDED_FOR')
        if x_forwarded_for:
            return f'ip:{x_forwarded_for.split(",")[0].strip()}'

        return f'ip:{request.META.get("REMOTE_ADDR")}'
Les en-têtes X-RateLimit-* informent les clients de leur quota restant, permettant aux applications consommatrices d'adapter leur comportement avant d'atteindre la limite.
Gestion des Exceptions avec Middleware
Un middleware de gestion centralisée des exceptions capture les erreurs non gérées, les logue avec contexte et retourne des réponses cohérentes aux clients.
# myapp/middleware.py
import traceback
import structlog
from django.http import JsonResponse

logger = structlog.get_logger(__name__)

class ExceptionHandlingMiddleware:
    """Capture et logue toutes les exceptions non gérées."""

    def __init__(self, get_response):
        self.get_response = get_response

    def __call__(self, request):
        return self.get_response(request)

    def process_exception(self, request, exception):
        """Hook appelé quand une vue lève une exception."""
        logger.error(
            'unhandled_exception',
            exception_type=type(exception).__name__,
            exception_message=str(exception),
            path=request.path,
            method=request.method,
            user_id=getattr(request.user, 'id', None),
            traceback=traceback.format_exc(),
        )

        # Réponse générique en production
        return JsonResponse(
            {
                'error': 'Internal server error',
                'correlation_id': getattr(
                    request, 'correlation_id', 'unknown'
                ),
            },
            status=500,
        )
La méthode process_exception est un hook spécial appelé uniquement lorsqu'une vue lève une exception. Elle permet de capturer l'erreur avant qu'elle ne remonte la pile de middleware.
Prêt à réussir tes entretiens Django ?
Entraîne-toi avec nos simulateurs interactifs, fiches express et tests techniques.
Questions d'Entretien : Middleware Django
Les entretiens techniques pour les postes Django abordent fréquemment les middleware. Voici les questions les plus courantes avec leurs réponses détaillées.
Question : Quelle est la différence entre call et process_view dans un middleware ?
La méthode call est le point d'entrée principal qui encapsule tout le cycle requête-réponse. Elle s'exécute pour chaque requête. La méthode process_view est un hook optionnel appelé juste avant l'exécution de la vue, après la résolution de l'URL mais avant l'appel de la fonction de vue. Elle reçoit la vue, ses arguments positionnels et ses arguments nommés, permettant une inspection ou modification fine.
Question : Comment un middleware peut-il court-circuiter la chaîne de traitement ?
En retournant directement un objet HttpResponse depuis call au lieu d'appeler self.get_response(request), le middleware empêche les middleware suivants et la vue de s'exécuter. Cette technique est utilisée pour l'authentification, le rate limiting ou la validation.
def __call__(self, request):
    if not self.is_authorized(request):
        return HttpResponse('Unauthorized', status=401)
    return self.get_response(request)
Question : Comment gérer les middleware avec des dépendances circulaires ?
Les dépendances circulaires entre middleware doivent être évitées par conception. Si un middleware A dépend de données ajoutées par B, et B dépend de données de A, il faut soit fusionner les middleware, soit créer un middleware intermédiaire qui consolide les dépendances. L'ordre dans MIDDLEWARE doit toujours former un graphe acyclique.
Question : Quand utiliser un middleware vs un décorateur de vue ?
Les middleware s'appliquent globalement à toutes les requêtes et conviennent aux fonctionnalités transversales (logging, sécurité, sessions). Les décorateurs s'appliquent sélectivement à des vues spécifiques et conviennent aux validations locales (permissions spécifiques, cache conditionnel). Un middleware qui vérifie une condition et skippe la plupart des requêtes devrait probablement être un décorateur.
Question : Comment tester un middleware isolément ?
Les middleware se testent en créant une instance avec un get_response mocké, puis en appelant le middleware avec des objets RequestFactory.
from django.test import TestCase, RequestFactory
from myapp.middleware import RequestTimingMiddleware

class TestTimingMiddleware(TestCase):
    def setUp(self):
        self.factory = RequestFactory()
        self.get_response = lambda r: HttpResponse('OK')
        self.middleware = RequestTimingMiddleware(self.get_response)

    def test_adds_duration_header(self):
        request = self.factory.get('/test/')
        response = self.middleware(request)
        self.assertIn('X-Request-Duration', response)
Bonnes Pratiques et Patterns Avancés
La conception de middleware performants et maintenables suit plusieurs principes établis. Chaque middleware doit avoir une responsabilité unique et bien définie. Un middleware qui gère à la fois l'authentification et le logging devrait être scindé en deux composants distincts.
Les opérations coûteuses (requêtes base de données, appels réseau) doivent être minimisées ou rendues asynchrones. Un middleware synchrone effectuant des appels HTTP bloquants dégradera significativement les performances sous charge.
La configuration doit être externalisée dans les settings Django plutôt que codée en dur. Cela facilite le déploiement dans différents environnements sans modification du code.
class ConfigurableMiddleware:
    def __init__(self, get_response):
        self.get_response = get_response
        self.enabled = getattr(settings, 'MY_MIDDLEWARE_ENABLED', True)
        self.threshold = getattr(settings, 'MY_MIDDLEWARE_THRESHOLD', 100)
Conclusion
La maîtrise des middleware Django ouvre la voie à des architectures d'application robustes et observables. La création de middleware personnalisés pour le logging structuré, le rate limiting et la gestion des erreurs constitue une compétence fondamentale pour les développeurs Python travaillant sur des applications de production. Les concepts abordés, du correlation ID au logging JSON en passant par le rate limiting distribué, représentent l'état de l'art des pratiques Django en 2026. Ces connaissances, combinées à la compréhension approfondie du cycle requête-réponse, préparent efficacement aux entretiens techniques pour les postes backend exigeants.
Tu saurais repérer le bug en Django ?
Un vrai bout de code, un bug caché, une tentative par jour. Sans compte pour essayer.

Écrit par
Anthony Fillion-MailletFondateur de SharpSkill
Développeur fullstack depuis plus de 10 ans. Il dirige SharpSkill et répond de tout ce qui y est publié.
Mis à jour le 18 septembre 2026
Partager
Articles similaires
Personnalisation de l'Admin Django en 2026 : Actions, Filtres et Questions d'Entretien
Guide complet sur la personnalisation de l'interface d'administration Django en 2026. Actions personnalisées, filtres avancés et questions d'entretien technique pour développeurs Django.
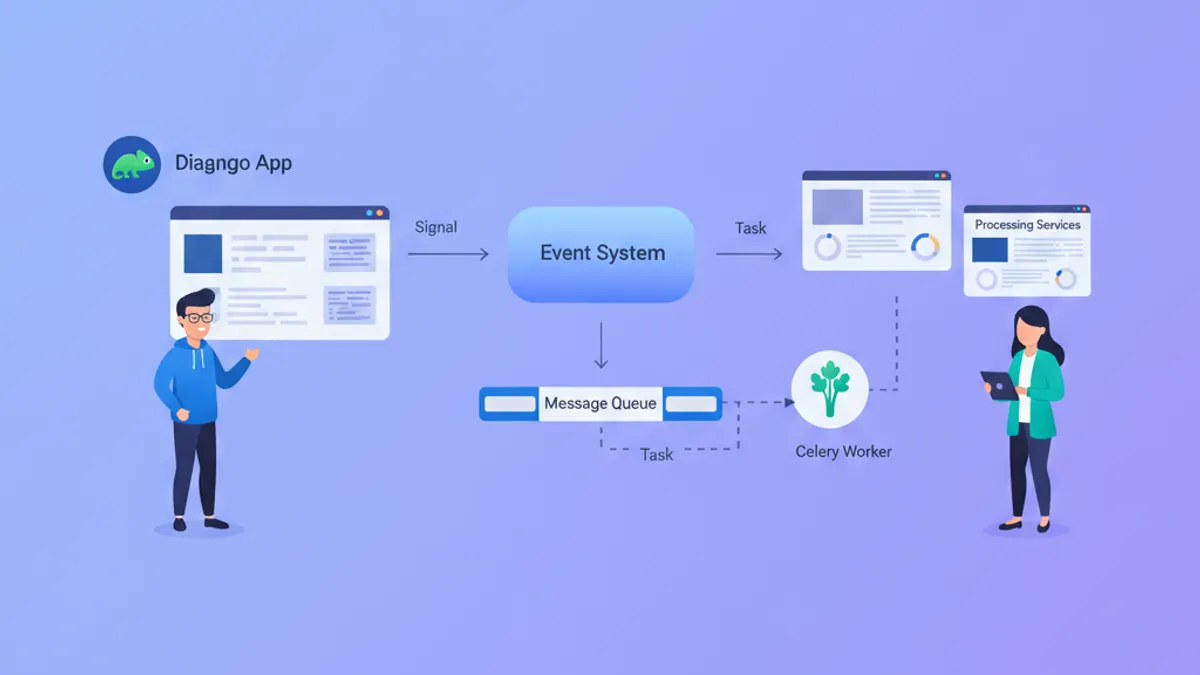
Django Signals vs Celery Tasks en 2026 : Guide Complet et Questions d'Entretien
Découvrez quand utiliser les signaux Django ou les tâches Celery. Analyse approfondie du traitement synchrone vs asynchrone, implications de performance et questions d'entretien pour développeurs Django.
Django Channels en 2026 : WebSockets, Temps Réel et Questions d'Entretien
Guide complet sur Django Channels 4.x pour les WebSockets et la communication temps réel. Configuration Redis, consumers async, et questions d'entretien technique.