Pulumi vs Terraform 2026: Infrastructure as Code mit TypeScript und Interviewfragen
Pulumi vs Terraform Vergleich für 2026. TypeScript-Unterstützung, State-Management, Provider-Ökosysteme, Migrationsstrategien und DevOps-Interviewfragen.
Moderne DevOps-Praktiken, die Entwicklung und Betrieb kombinieren, um CI/CD-Pipelines zu automatisieren, Infrastructure as Code zu verwalten und Cloud-Umgebungen zu orchestrieren. Beherrschung von Kubernetes, Docker-Containerisierung, Cloud-Plattformen (AWS, Azure, GCP) und Monitoring-Tools zum Erstellen skalierbarer, widerstandsfähiger und hochautomatisierter Systeme.
CI/CD mit GitLab CI, Jenkins, ArgoCD und automatisierten Pipelines
Containerisierung mit Docker, Podman und Registries (Harbor, ECR)
Kubernetes-Orchestrierung mit Helm, Istio, Service Mesh und Autoscaling
Infrastructure as Code mit Terraform (Module, Best Practices), Ansible, AWX
Public-Cloud-Plattformen (AWS, Azure, GCP) und verwaltete Dienste
Monitoring und Observability mit Prometheus, Grafana, Dynatrace, CloudWatch
Linux-Administration (RedHat, Debian, Ubuntu) und Bash/Python-Scripting
DevSecOps-Sicherheit (EPP, EDR, System-Hardening, Schwachstellenscanning)
Datenbanken (PostgreSQL, MariaDB) und Skalierbarkeitsmanagement
Virtualisierung (VMware vSphere, ESXi, Proxmox) und Cloud-Migration
Die wichtigsten Konzepte, um diese Technologie zu verstehen und deine Interviews zu bestehen
CI/CD: GitLab CI, Jenkins, ArgoCD, Pipelines (Build, Test, Deploy), Artifacts
Docker: Dockerfile, Multi-Stage Builds, Layers, Networking, Volumes, Docker Compose
Kubernetes: Pods, Deployments, Services, Ingress, ConfigMaps, Secrets, Namespaces
Fortgeschrittenes Kubernetes: Helm Charts, Istio Service Mesh, HPA/VPA, Observability (Jaeger, Kiali)
Terraform: Providers, Resources, Modules, State Management, Workspaces, Remote Backend
Ansible: Playbooks, Roles, Inventory, Variables, Handlers, Idempotenz, AWX/Tower
AWS Cloud: EC2, ECS/EKS, S3, IAM, VPC, ALB/NLB, Lambda, CloudWatch, Kinesis, WAF
Azure Cloud: VM, AKS, Storage, Active Directory, Load Balancer, Monitoring
GCP Cloud: Compute Engine, GKE, Cloud Storage, IAM, Networking
Linux: Administration, systemd, Networking, Berechtigungen, Security Hardening, Troubleshooting
Scripting: Bash, Python für Automatisierung, Cron Jobs, Log-Parsing
Monitoring: Prometheus (Metriken, Exporter, PromQL), Grafana-Dashboards, Alerting
Observability: Logs (ELK/EFK, Loki), Traces (Jaeger), Metriken (Prometheus), OpenSearch
Sicherheit: Linux-Hardening, Firewalls, SSL/TLS-Zertifikate, Secrets Management (Vault)
Networking: DNS, Load Balancing, Reverse Proxy (Nginx, HAProxy), VPN, Firewall-Regeln
Skalierbarkeit: Clustering, horizontale/vertikale Skalierung, Autoscaling, Load Balancing
Datenbanken: PostgreSQL/MariaDB-Administration, Backups, Replikation, Performance Tuning
GitOps: ArgoCD, Flux, deklarative Deployments, Git-to-Cluster-Synchronisierung
Performance: Speicheroptimierung, Parallelismus, Caching, CDN
Troubleshooting: Container-Debugging, Log-Analyse, Performance Profiling, Incident Response
Ein Ausschnitt pro Tag. Finde den Bug, oder beweise, dass es keinen gibt.
Festanstellung und Freelance, mit Land, Remote und Gehalt, sofern veröffentlicht. Täglich aktualisiert, Abonnenten vorbehalten.
Entdecke unsere neuesten Artikel und Anleitungen zu DevOps
Pulumi vs Terraform Vergleich für 2026. TypeScript-Unterstützung, State-Management, Provider-Ökosysteme, Migrationsstrategien und DevOps-Interviewfragen.
Umfassende Anleitung zur Absicherung von CI/CD-Pipelines im Jahr 2026. Behandelt SAST, DAST, SCA, SBOM, SLSA-Provenienz und praktische Interview-Fragen für DevSecOps-Positionen.
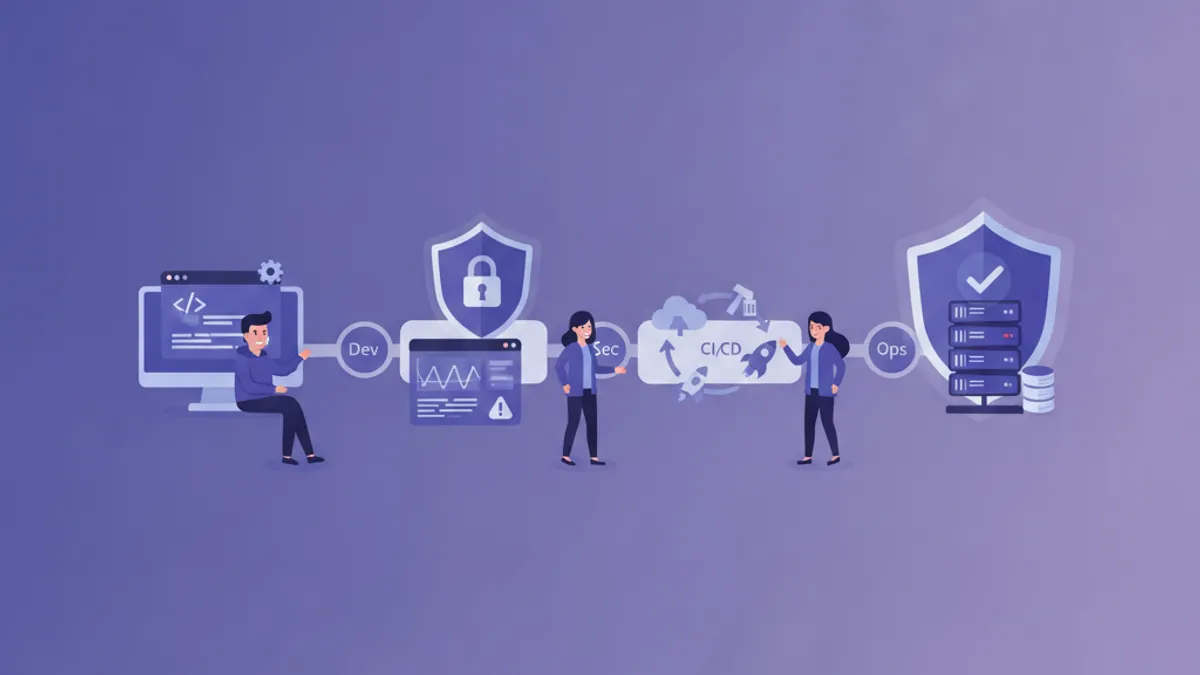
Umfassender Leitfaden zur DevOps Pipeline-Sicherheit in 2026. DevSecOps Best Practices, SAST, SCA, OIDC-Federation, Container-Sicherheit und häufige Interviewfragen.