Pulumi vs Terraform w 2026: Infrastructure as Code z TypeScript i Pytania Rekrutacyjne
Porównanie Pulumi i Terraform w 2026 roku. Infrastruktura jako kod z TypeScript, zarządzanie stanem i pytania rekrutacyjne DevOps.
Nowoczesne praktyki DevOps łączące rozwój i operacje do automatyzacji pipeline CI/CD, zarządzania infrastrukturą jako kodem i orkiestracji środowisk chmurowych. Opanowanie Kubernetes, konteneryzacji Docker, platform chmurowych (AWS, Azure, GCP) i narzędzi monitorowania do budowania skalowalnych, odpornych i wysoce zautomatyzowanych systemów.
CI/CD z GitLab CI, Jenkins, ArgoCD i zautomatyzowane pipeline
Konteneryzacja z Docker, Podman i rejestry (Harbor, ECR)
Orkiestracja Kubernetes z Helm, Istio, service mesh i autoskalowaniem
Infrastructure as Code z Terraform (moduły, najlepsze praktyki), Ansible, AWX
Publiczne platformy chmurowe (AWS, Azure, GCP) i usługi managed
Monitorowanie i obserwowalność z Prometheus, Grafana, Dynatrace, CloudWatch
Administracja Linux (RedHat, Debian, Ubuntu) i skryptowanie Bash/Python
Bezpieczeństwo DevSecOps (EPP, EDR, hardening systemu, skanowanie podatności)
Bazy danych (PostgreSQL, MariaDB) i zarządzanie skalowalnością
Wirtualizacja (VMware vSphere, ESXi, Proxmox) i migracja do chmury
Najważniejsze pojęcia do zrozumienia tej technologii i zdania rozmów
CI/CD: GitLab CI, Jenkins, ArgoCD, pipeline (build, test, deploy), artefakty
Docker: Dockerfile, multi-stage build, warstwy, sieci, wolumeny, Docker Compose
Kubernetes: Pody, Deploymenty, Serwisy, Ingress, ConfigMaps, Secrets, przestrzenie nazw
Zaawansowany Kubernetes: Helm charts, Istio service mesh, HPA/VPA, obserwowalność (Jaeger, Kiali)
Terraform: providery, zasoby, moduły, zarządzanie stanem, workspace, zdalny backend
Ansible: playbooki, role, inwentarz, zmienne, handlery, idempotencja, AWX/Tower
AWS Cloud: EC2, ECS/EKS, S3, IAM, VPC, ALB/NLB, Lambda, CloudWatch, Kinesis, WAF
Azure Cloud: VM, AKS, Storage, Active Directory, Load Balancer, monitorowanie
GCP Cloud: Compute Engine, GKE, Cloud Storage, IAM, sieci
Linux: administracja, systemd, sieci, uprawnienia, hardening bezpieczeństwa, rozwiązywanie problemów
Skryptowanie: Bash, Python do automatyzacji, zadania cron, parsowanie logów
Monitorowanie: Prometheus (metryki, eksportery, PromQL), dashboardy Grafana, alerty
Obserwowalność: logi (ELK/EFK, Loki), ślady (Jaeger), metryki (Prometheus), OpenSearch
Bezpieczeństwo: hardening Linux, firewalle, certyfikaty SSL/TLS, zarządzanie sekretami (Vault)
Sieci: DNS, balansowanie obciążenia, reverse proxy (Nginx, HAProxy), VPN, reguły firewalla
Skalowalność: klastrowanie, skalowanie horyzontalne/wertykalne, autoskalowanie, balansowanie obciążenia
Bazy danych: administracja PostgreSQL/MariaDB, kopie zapasowe, replikacja, strojenie wydajności
GitOps: ArgoCD, Flux, deklaratywne wdrożenia, synchronizacja Git-klaster
Wydajność: optymalizacja pamięci, równoległość, cache, CDN
Rozwiązywanie problemów: debugowanie kontenerów, analiza logów, profilowanie wydajności, reagowanie na incydenty
Jeden fragment dziennie. Znajdź błąd albo udowodnij, że go nie ma.
Etaty i freelance, z krajem, pracą zdalną i wynagrodzeniem, gdy jest podane. Aktualizowane codziennie, dostępne tylko dla subskrybentów.
Odkryj nasze najnowsze artykuły i poradniki o DevOps
Porównanie Pulumi i Terraform w 2026 roku. Infrastruktura jako kod z TypeScript, zarządzanie stanem i pytania rekrutacyjne DevOps.
Kompleksowy przewodnik po zabezpieczaniu pipeline CI/CD w 2026 roku. Obejmuje SAST, DAST, SCA, SBOM, SLSA provenance oraz praktyczne pytania rekrutacyjne DevSecOps.
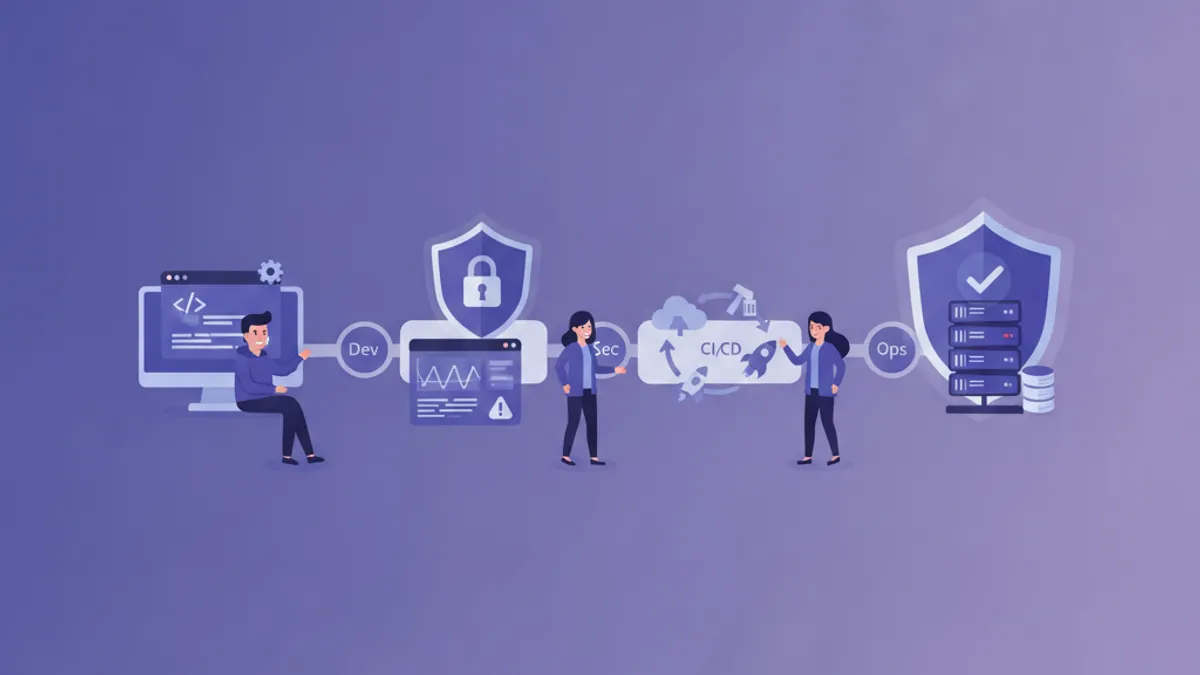
Kompleksowy przewodnik po bezpieczeństwie pipeline CI/CD, praktykach DevSecOps oraz najczęstszych pytaniach rekrutacyjnych w 2026 roku.