Fortgeschrittene Django Middleware 2026: Eigene Middleware, Logging und Interviewfragen
Umfassender Leitfaden zur Django Middleware in 2026: Request-Response-Zyklus, benutzerdefinierte Middleware-Klassen, async-fähige Middleware, Logging-Integration und häufige technische Interviewfragen.
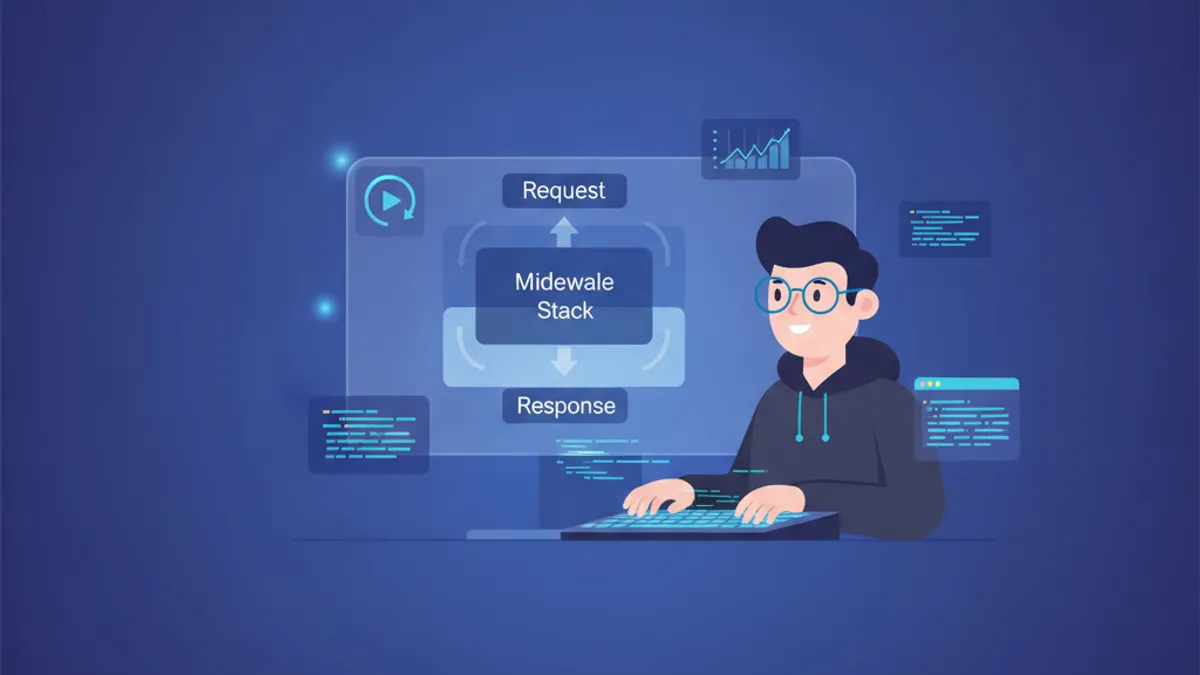
Django Middleware bildet das Rückgrat jedes Request-Response-Zyklus und ermöglicht die zentrale Verarbeitung von Anfragen, bevor sie die View erreichen. In technischen Interviews trennt das Verständnis von Middleware-Ausführungsreihenfolge, benutzerdefinierten Implementierungen und Logging-Strategien erfahrene Django-Entwickler von Einsteigern.
Django 6.0 unterstützt async Middleware vollständig mit nativer async/await-Syntax. Durch Setzen von async_capable = True und sync_capable = False auf der Middleware-Klasse werden Requests ohne Thread-Overhead verarbeitet.
Der Django Middleware Request-Response-Zyklus
Middleware in Django folgt einem "Zwiebel"-Modell. Bei eingehenden Requests durchläuft die Anfrage jede Middleware in der MIDDLEWARE-Liste von oben nach unten. Wenn die View eine Response zurückgibt, durchläuft die Antwort die Middleware von unten nach oben. Diese Reihenfolge ist entscheidend: Middleware, die Session-Daten benötigt, muss nach SessionMiddleware ausgeführt werden.
Die Standard-MIDDLEWARE-Konfiguration in Django 6.0:
# settings.py
MIDDLEWARE = [
    "django.middleware.security.SecurityMiddleware",
    "django.contrib.sessions.middleware.SessionMiddleware",
    "django.middleware.common.CommonMiddleware",
    "django.middleware.csrf.CsrfViewMiddleware",
    "django.contrib.auth.middleware.AuthenticationMiddleware",
    "django.contrib.messages.middleware.MessageMiddleware",
    "django.middleware.clickjacking.XFrameOptionsMiddleware",
]
Jede Middleware kann die Kette unterbrechen, indem sie direkt eine HttpResponse zurückgibt, anstatt get_response() aufzurufen. In diesem Fall werden innere Middleware und die View nicht ausgeführt, aber äußere Middleware verarbeiten die Response weiterhin.
Klassenbasierte benutzerdefinierte Middleware in Django 6.0
Das moderne Middleware-Pattern erfordert eine Klasse mit __init__- und __call__-Methoden. Die __init__-Methode wird einmal beim Serverstart ausgeführt, während __call__ bei jeder Anfrage ausgeführt wird.
# middleware/timing.py
import time
import logging

logger = logging.getLogger(__name__)

class RequestTimingMiddleware:
    """Protokolliert die Verarbeitungszeit jeder Anfrage."""

    def __init__(self, get_response):
        # Wird einmal beim Serverstart aufgerufen
        self.get_response = get_response

    def __call__(self, request):
        # Code vor der View-Ausführung
        start_time = time.perf_counter()

        # Nächste Middleware oder View aufrufen
        response = self.get_response(request)

        # Code nach der View-Ausführung
        duration_ms = (time.perf_counter() - start_time) * 1000
        logger.info(
            "Request %s %s abgeschlossen in %.2fms",
            request.method,
            request.path,
            duration_ms
        )

        return response
Die Middleware wird in settings.py registriert, indem der Import-Pfad zu MIDDLEWARE hinzugefügt wird. Die Position ist wichtig: Timing-Middleware sollte früh in der Liste platziert werden, um den gesamten Request-Lebenszyklus zu messen.
Async Middleware für hochperformante Django-Anwendungen
Django 6.0 verarbeitet async Requests nativ. Bei Anwendungen, die unter ASGI mit async Views laufen, erzeugt synchrone Middleware Performance-Engpässe, da Django sync Middleware in Thread-Pool-Executors einwickelt. Async Middleware eliminiert diesen Overhead.
# middleware/async_timing.py
import time
import logging
from asgiref.sync import iscoroutinefunction, markcoroutinefunction

logger = logging.getLogger(__name__)

class AsyncRequestTimingMiddleware:
    """Async-native Timing-Middleware für ASGI-Deployments."""

    async_capable = True
    sync_capable = False

    def __init__(self, get_response):
        self.get_response = get_response
        if iscoroutinefunction(self.get_response):
            markcoroutinefunction(self)

    async def __call__(self, request):
        start_time = time.perf_counter()

        # Nächste Middleware oder async View awaiten
        response = await self.get_response(request)

        duration_ms = (time.perf_counter() - start_time) * 1000
        logger.info(
            "Async Request %s %s abgeschlossen in %.2fms",
            request.method,
            request.path,
            duration_ms
        )

        return response
Der @sync_and_async_middleware-Decorator aus django.utils.decorators erstellt Middleware, die sowohl sync als auch async Requests verarbeitet, indem zur Laufzeit iscoroutinefunction(get_response) geprüft wird.
Request-ID Logging Middleware implementieren
Die Korrelation von Logs in verteilten Systemen erfordert einen eindeutigen Identifier pro Request. Dieses Pattern erscheint häufig in Django Interviewfragen, da es das Verständnis von Middleware, Logging und Debugging von Produktionssystemen demonstriert.
# middleware/request_id.py
import uuid
import logging

class RequestIDMiddleware:
    """Hängt eine eindeutige Request-ID an jede Anfrage für Log-Korrelation an."""

    def __init__(self, get_response):
        self.get_response = get_response

    def __call__(self, request):
        # Request-ID generieren oder aus Header extrahieren
        request_id = request.headers.get("X-Request-ID")
        if not request_id:
            request_id = str(uuid.uuid4())

        # An Request-Objekt anhängen für Zugriff in Views
        request.request_id = request_id

        response = self.get_response(request)

        # Request-ID zu Response-Headern hinzufügen
        response["X-Request-ID"] = request_id

        return response
Um request_id in allen Log-Nachrichten einzuschließen, wird ein benutzerdefinierter Logging-Filter erstellt:
# logging_filters.py
import logging

class RequestIDFilter(logging.Filter):
    """Injiziert request_id in Log-Records."""

    def filter(self, record):
        from django.middleware.request_id import local
        record.request_id = getattr(local, "request_id", "no-request-id")
        return True
Der Filter wird in settings.py konfiguriert:
# settings.py
LOGGING = {
    "version": 1,
    "disable_existing_loggers": False,
    "filters": {
        "request_id": {
            "()": "logging_filters.RequestIDFilter",
        },
    },
    "formatters": {
        "verbose": {
            "format": "[{levelname}] {asctime} [{request_id}] {name}: {message}",
            "style": "{",
        },
    },
    "handlers": {
        "console": {
            "class": "logging.StreamHandler",
            "formatter": "verbose",
            "filters": ["request_id"],
        },
    },
    "root": {
        "handlers": ["console"],
        "level": "INFO",
    },
}
Bereit für deine Django-Interviews?
Übe mit unseren interaktiven Simulatoren, Flashcards und technischen Tests.
Middleware-Hook-Methoden für präzise Kontrolle
Neben __call__ unterstützt Django Middleware drei Hook-Methoden: process_view, process_exception und process_template_response. Diese ermöglichen Kontrolle an bestimmten Punkten im Request-Lebenszyklus.
process_view für Logik vor der Ausführung
# middleware/permission_check.py
from django.http import HttpResponseForbidden

class PermissionCheckMiddleware:
    """Prüft Berechtigungen vor der View-Ausführung."""

    def __init__(self, get_response):
        self.get_response = get_response

    def __call__(self, request):
        return self.get_response(request)

    def process_view(self, request, view_func, view_args, view_kwargs):
        # Zugriff auf View-Metadaten
        required_permission = getattr(view_func, "required_permission", None)

        if required_permission:
            if not request.user.has_perm(required_permission):
                return HttpResponseForbidden("Zugriff verweigert")

        # None zurückgeben, um zur View fortzufahren
        return None
Dieses Pattern ermöglicht das Dekorieren von Views mit Berechtigungsanforderungen:
# views.py
def require_permission(perm):
    def decorator(view_func):
        view_func.required_permission = perm
        return view_func
    return decorator

@require_permission("app.can_edit")
def edit_resource(request, pk):
    # View-Logik
    pass
process_exception für zentrale Fehlerbehandlung
# middleware/error_tracking.py
import logging
import traceback

logger = logging.getLogger(__name__)

class ErrorTrackingMiddleware:
    """Protokolliert Exceptions mit vollem Kontext, bevor Django sie verarbeitet."""

    def __init__(self, get_response):
        self.get_response = get_response

    def __call__(self, request):
        return self.get_response(request)

    def process_exception(self, request, exception):
        logger.error(
            "Unbehandelte Exception in %s %s: %s\n%s",
            request.method,
            request.path,
            str(exception),
            traceback.format_exc(),
            extra={
                "user_id": getattr(request.user, "id", None),
                "request_id": getattr(request, "request_id", None),
            }
        )
        # None zurückgeben, damit Django die Exception verarbeitet
return NoneMiddleware-process_exception-Methoden werden in umgekehrter Reihenfolge ausgeführt. Wenn eine eine HttpResponse zurückgibt, sieht Middleware, die früher in der Liste steht, die Exception nicht.
Django 6.0 Sicherheits-Middleware-Updates
Django 6.0 wurde mit mehreren Sicherheitsfixes für UpdateCacheMiddleware ausgeliefert. Laut den Django-Sicherheitsreleases von 2026 wurden Responses mit Cache-Control: private in gemischter Groß-/Kleinschreibung falsch gecacht, und Responses auf Requests mit Authorization-Headern konnten in gemeinsamen Caches gespeichert werden.
Die LoginRequiredMiddleware, eingeführt in Django 5.1, erzwingt Authentifizierung seitenweit:
# settings.py
MIDDLEWARE = [
    # ... andere Middleware
    "django.contrib.auth.middleware.LoginRequiredMiddleware",
]

# Bestimmte Views ausnehmen
from django.contrib.auth.decorators import login_not_required

@login_not_required
def public_view(request):
    return HttpResponse("Öffentlicher Inhalt")
Dies invertiert das traditionelle Pattern, geschützte Views mit @login_required zu dekorieren. Für Anwendungen, bei denen die meisten Views Authentifizierung erfordern, reduziert dies Boilerplate-Code und verhindert versehentliche Exposition geschützter Endpunkte.
MiddlewareMixin und Migration von Legacy-Middleware
Das MiddlewareMixin verbindet alte Middleware (mit process_request- und process_response-Methoden) mit dem neuen callable Pattern. Beachten Sie, dass django.utils.deprecation.MiddlewareMixin veraltet ist und in Django 6.2 entfernt wird. Verwenden Sie stattdessen django.middleware.MiddlewareMixin.
# middleware/legacy_style.py
from django.middleware import MiddlewareMixin

class LegacyStyleMiddleware(MiddlewareMixin):
    """Middleware mit dem Legacy-Hook-basierten Pattern."""

    def process_request(self, request):
        # Wird vor der View aufgerufen, None zurückgeben zum Fortfahren
        request.custom_attribute = "value"
        return None

    def process_response(self, request, response):
        # Wird nach der View aufgerufen, muss Response zurückgeben
        response["X-Custom-Header"] = "middleware-added"
        return response
Für neue Middleware sollte MiddlewareMixin vermieden werden. Das callable Pattern bietet klareren Kontrollfluss und bessere Kompatibilität mit async Django.
Häufige Django Middleware Interviewfragen
Technische Interviews enthalten oft Middleware-Fragen, um das Verständnis von Djangos Request-Lebenszyklus zu bewerten. Diese Fragen erscheinen häufig in Senior Django Developer Interviews.
F: Was ist der Unterschied zwischen Middleware-Reihenfolge und Ausführungsreihenfolge für Responses?
Middleware verarbeitet Requests von oben nach unten durch MIDDLEWARE, aber Responses von unten nach oben. Man kann es sich wie eine Zwiebel vorstellen: Die äußerste Middleware sieht den Request zuerst und die Response zuletzt.
F: Wie funktioniert das Unterbrechen der Middleware-Kette?
Wenn Middleware eine HttpResponse zurückgibt, anstatt get_response() aufzurufen, erreicht der Request niemals innere Middleware oder die View. Die Response durchläuft jedoch alle äußeren Middleware auf dem Rückweg. Dieses Verhalten unterscheidet sich von der veralteten MIDDLEWARE_CLASSES-Einstellung, bei der alle process_response-Methoden unabhängig vom Unterbrechen ausgeführt wurden.
F: Wann sollte Middleware auf request.user zugreifen?
Erst nachdem AuthenticationMiddleware ausgeführt wurde. Der Zugriff auf request.user bevor die Authentifizierungs-Middleware es anhängt, löst einen AttributeError aus. Benutzerdefinierte Middleware, die Benutzerinformationen benötigt, sollte in der MIDDLEWARE-Liste nach AuthenticationMiddleware platziert werden.
F: Wie macht man Middleware async-kompatibel?
Setzen Sie async_capable = True auf der Middleware-Klasse und implementieren Sie __call__ als async-Methode mit await get_response(request). Für Middleware, die sowohl in sync als auch async Kontexten funktionieren muss, verwenden Sie @sync_and_async_middleware und prüfen Sie iscoroutinefunction(get_response), um entsprechend zu verzweigen.
Fang an zu üben!
Teste dein Wissen mit unseren Interview-Simulatoren und technischen Tests.
Django Middleware für Produktion und Interviews meistern
Django Middleware kontrolliert Querschnittsbelange, die den gesamten Request-Lebenszyklus umfassen. Die wichtigsten Erkenntnisse für die Arbeit mit Middleware in Django 6.0:
- Middleware wird im Zwiebel-Pattern ausgeführt: Request fließt von oben nach unten, Response fließt von unten nach oben
- Setzen Sie
async_capable = Truefür async-native Middleware in ASGI-Deployments, um Thread-Pool-Overhead zu vermeiden - Verwenden Sie
process_viewzur Inspektion von View-Metadaten vor der Ausführung,process_exceptionfür zentrales Error-Logging - Request-ID Middleware ermöglicht Log-Korrelation über verteilte Dienste, eine häufige Anforderung in der Produktion
LoginRequiredMiddlewareinvertiert das Authentifizierungs-Pattern: Views sind standardmäßig geschützt, öffentliche Views werden explizit ausgenommen- Das veraltete
django.utils.deprecation.MiddlewareMixinwechselt in Django 6.2 zudjango.middleware.MiddlewareMixin - Die Middleware-Reihenfolge bestimmt, welche Komponenten
request.user, Session-Daten und andere Request-Attribute sehen
Für eine tiefere Behandlung von Django ORM und REST Framework Patterns siehe den Django ORM Optimierungsleitfaden.
Findest du den Bug in Django?
Ein echter Codeausschnitt, ein versteckter Bug, ein Versuch pro Tag. Zum Ausprobieren ohne Konto.

Geschrieben von
Anthony Fillion-MailletGründer von SharpSkill
Seit über 10 Jahren Fullstack-Entwickler. Er leitet SharpSkill und verantwortet alles, was hier erscheint.
Aktualisiert am 18. September 2026
Tags
Teilen
Verwandte Artikel
Django 5.2: Custom Middleware und Signal-Handling für technische Interviews
Django 5.2 Middleware und Signals meistern: Middleware-Pipeline, asynchrone Middleware, pre_save/post_save Signals und häufige Interview-Fragen praxisnah erklärt.
Django Interview-Fragen: ORM, Middleware und DRF im Detail
Django Interview-Fragen zu ORM-Optimierung mit FETCH_PEERS, Middleware-Architektur und DRF-Serializer-Performance. Codebeispiele mit Django 6.1.
Django und Celery: Asynchrone Aufgabenverarbeitung und Interviewfragen 2026
Django und Celery für asynchrone Task-Verarbeitung: Integration, Task-Routing, Celery Beat, Monitoring und die wichtigsten Interviewfragen 2026.